지난번에 당황스러워서 풀지 못한 50점짜리 15번 문제를 풀었다.
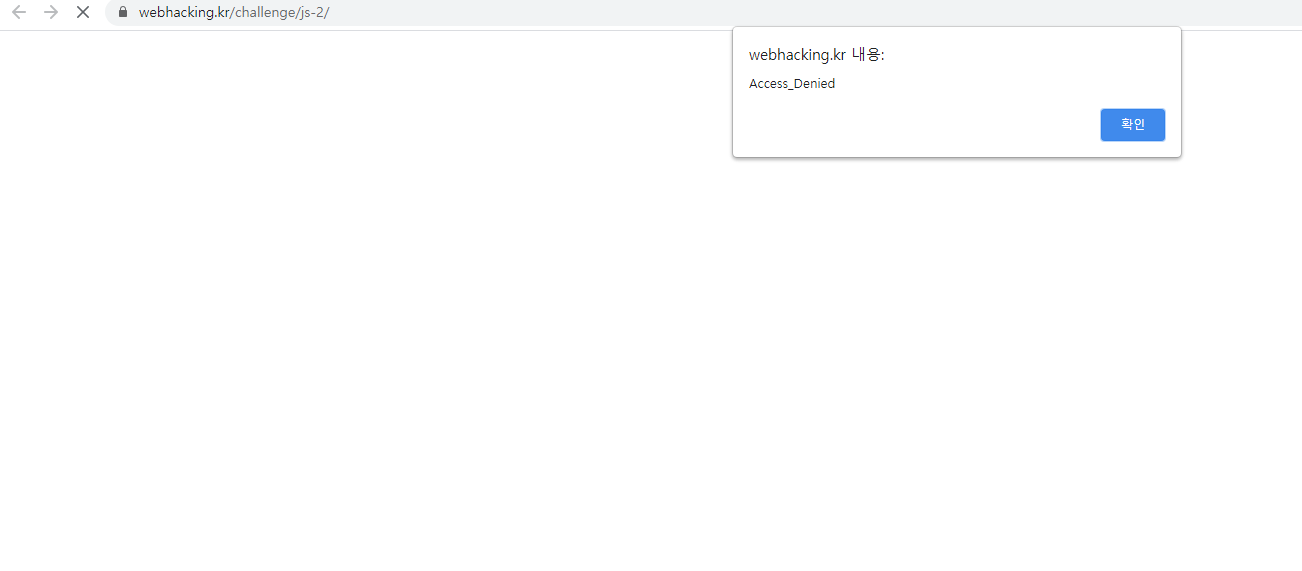
이 문제를 클릭하자마자 'Access_Denied'라는 경고창이 뜨고 확인을 누르면 다시 문제 목록으로 되돌아간다.
소스코드도 못 보고 아무런 시도도 못하고 오류라고 처음엔 생각했는데 다른 문제들은 이렇지가 않았다.
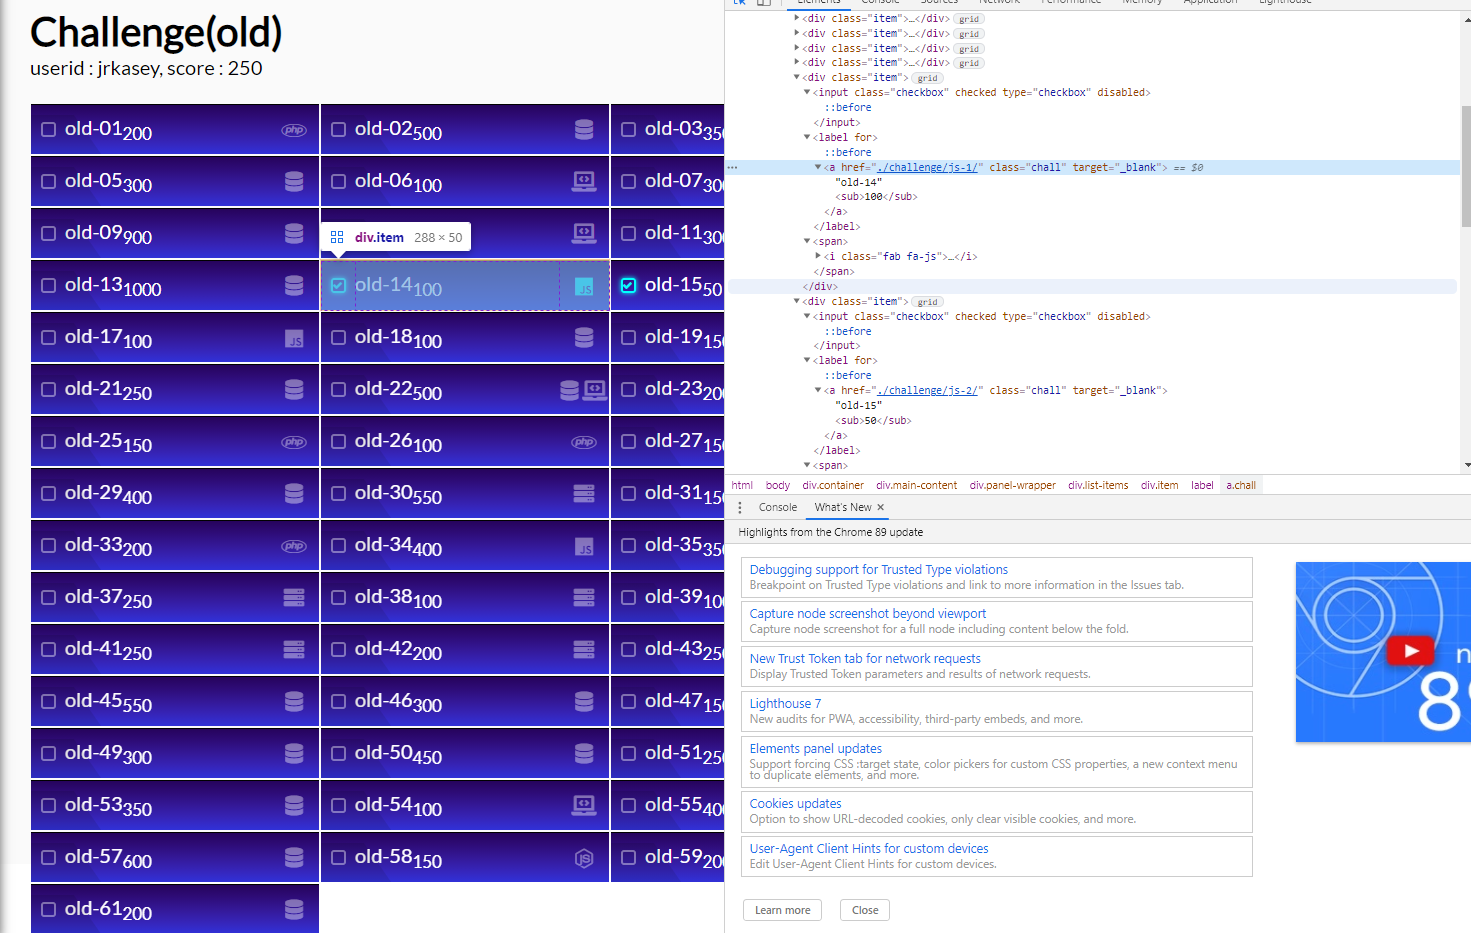
아는 형님이 '그럼 문제 목록이 있는 창에서 소스코드를 보면 다른 문제들과 다른 점이 있지 않을까?' 해서 바로 소스코드를 확인해보았다. 딱 얘기를 듣자마자 느낌이 좋았는데 15번 문제나 14번 문제나 별 다른 점이 없었다. 그리고 한참 고민을 하다가 왜 접속조차 안되는지 패킷 분석을 해봐야겠다고 생각을 했다. 웹 해킹 수업 시간에 배운 것도 있고 Burp Suite를 사용해보았다.
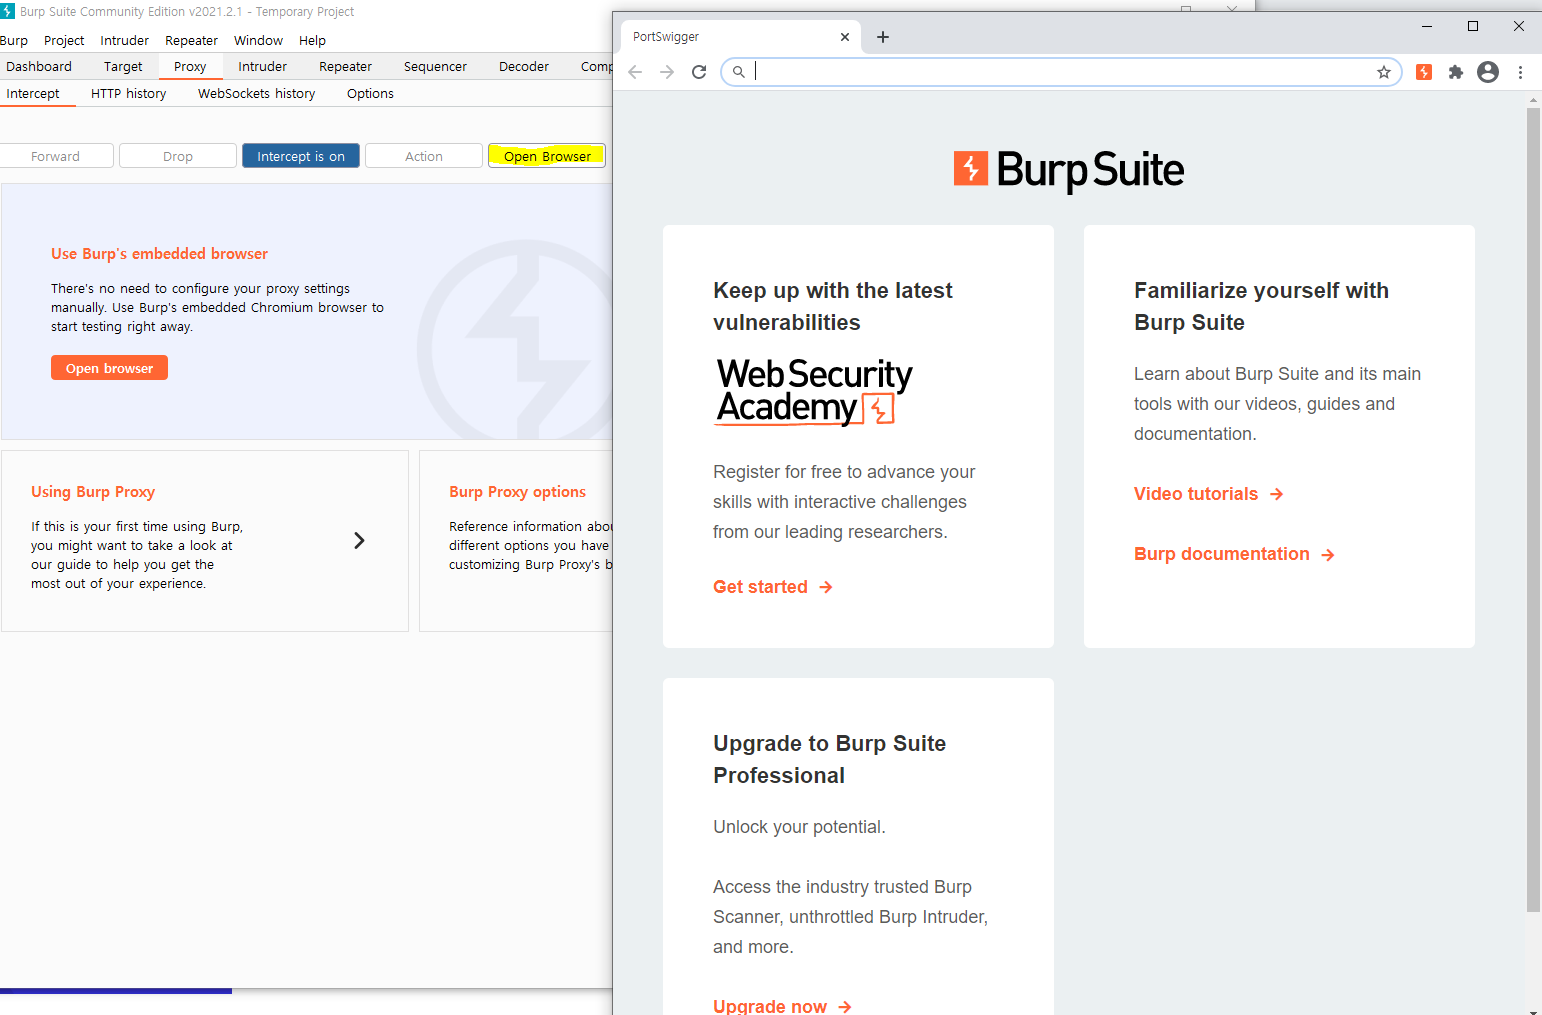
지난 글에서 Burp Suite를 사용할 때는 '인터넷 옵션'에서 프록시를 이용하도록 LAN을 설정했는데 형광팬 칠해진 'Open Browser'을 클릭하면 따로 인터넷 설정할 것 없이 프록시를 이용하는 브라우저창이 뜬다. 저 창 URL에 똑같이 'webhacking.kr'을 입력하고 접속하면 모든 패킷을 분석할 수 있다.
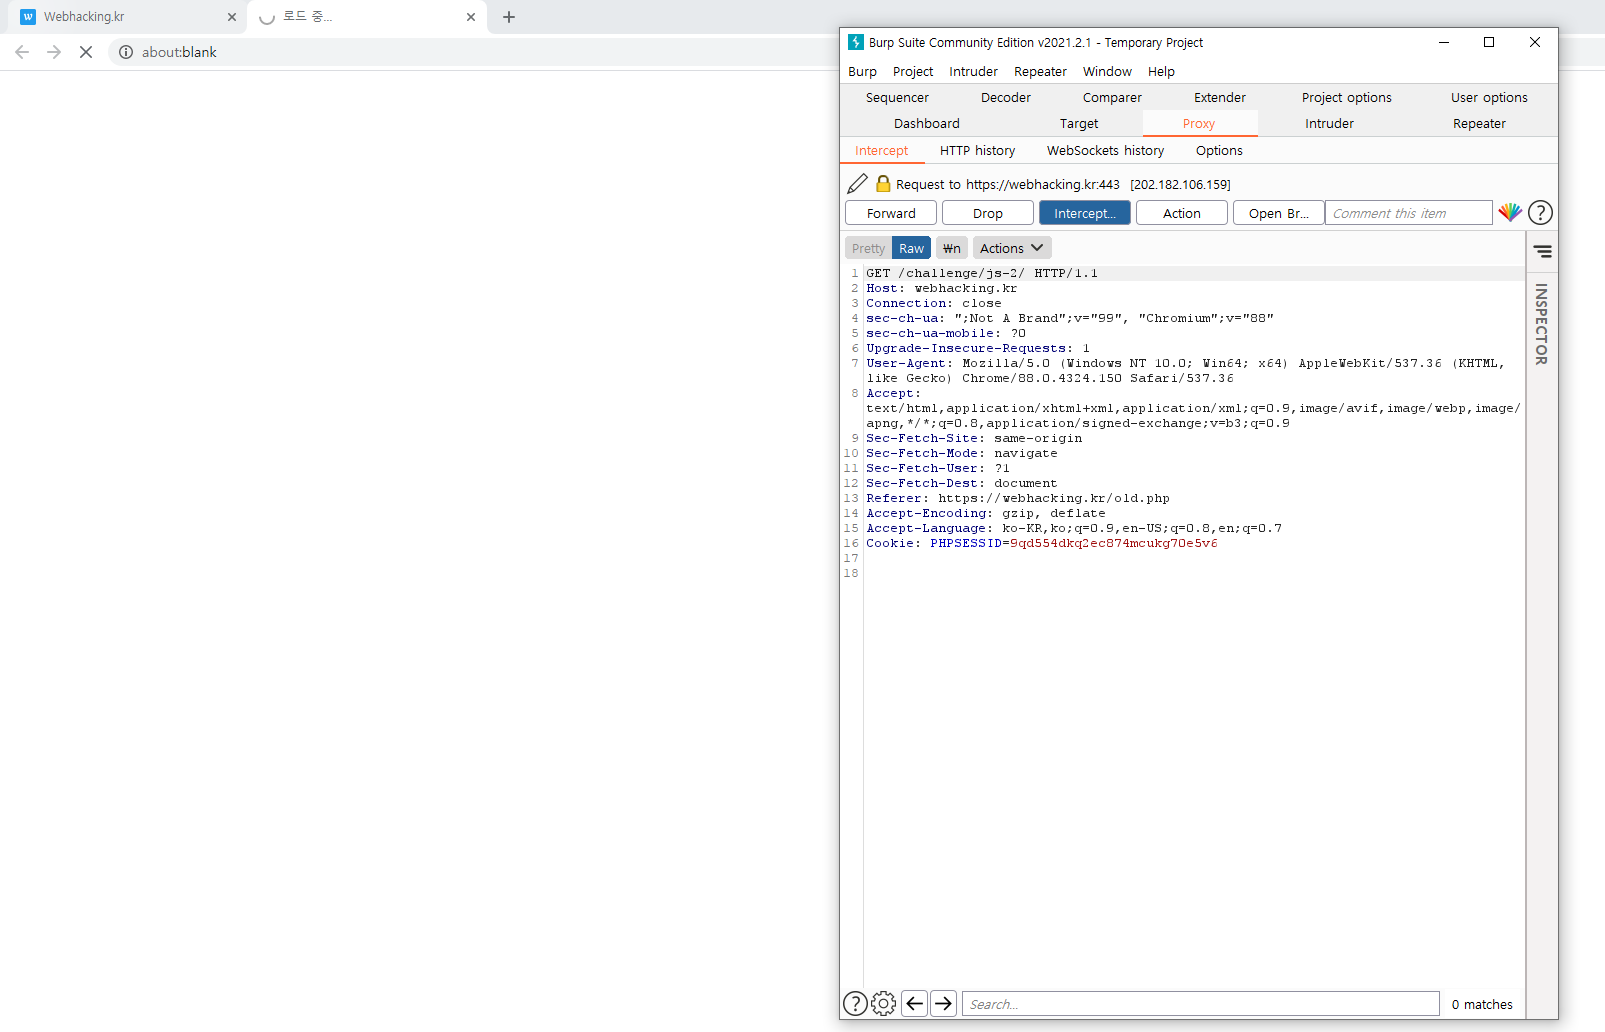
'Intercept On' 모드에서 15번 문제를 클릭하니 경고창이 뜨기 전의 패킷들을 볼 수 있었다.
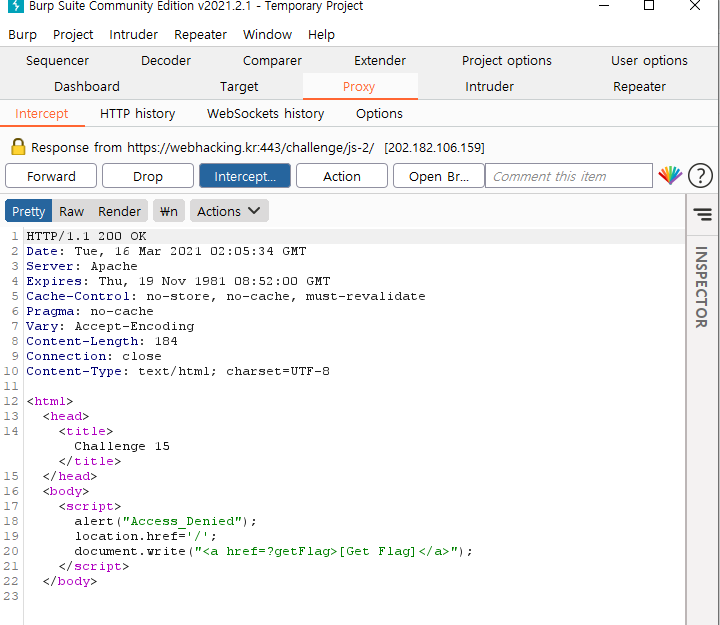
이 패킷은 html 파일을 반환해주는 Response 패킷인 것 같다. html 코드를 보니 alert코드 밑에 다른 코드들을 볼 수 있었다. '<a href>' 이 태그는 이전 문제에서 볼 수 있었던 태그라 쉽게 접근할 수 있었다. 현 url 뒤에 /와 ?getFlag를 입력하면 아마 점수를 얻을 수 있을 것이다.
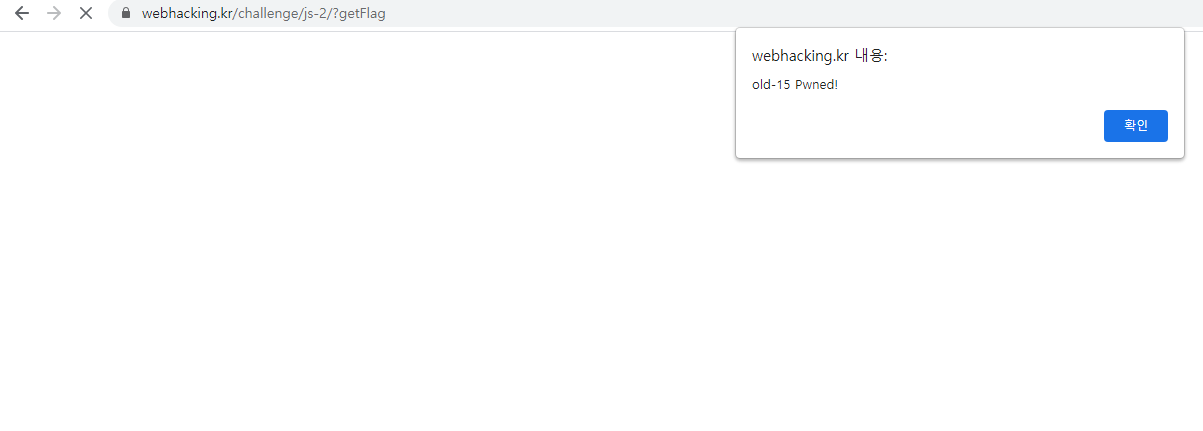
다양하게 접근하고 고민하다가 수업시간에 배운 내용을 적용해서 풀었던 뿌듯한 문제였다. 근데 이게 50점 짜리가 맞나..
'CTF 연습' 카테고리의 다른 글
| Webhacking.kr-old17(10) (0) | 2021.04.29 |
|---|---|
| Webhacking.kr-old16(100) 문제 풀이 (0) | 2021.03.16 |
| Webhacking.kr-old14(100) 문제 풀이 (0) | 2021.03.15 |


